



2026/9/21 2:16:23
后量子加密与AI安全协同:广州软件企业在Java 27时代构建可信政企交付体系
后量子加密与AI安全协同:广州软件企业在Java 27时代构建可信政企交付体系
# 后量子加密与AI安全协同:广州软件企业在Java 27时代构建可信政企交付体系
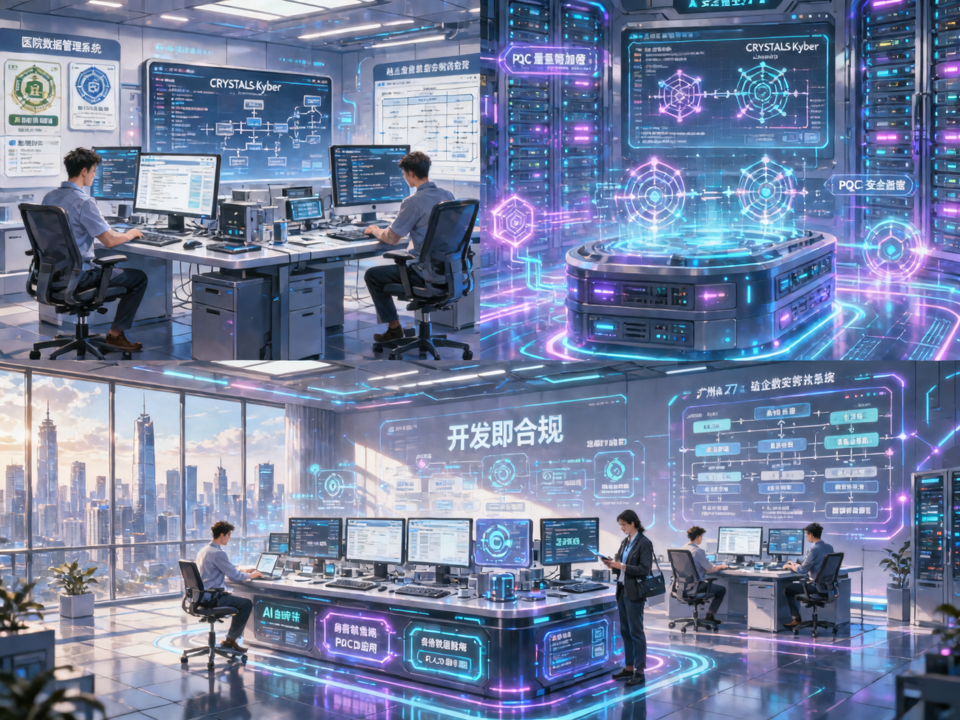
## 引言:技术变革交汇点上的新挑战
随着Java 27正式发布,其引入的**后量子加密(Post-Quantum Cryptography, PQC)支持**标志着企业级应用安全架构迈入新纪元。与此同时,AI Agent在自动化漏洞挖掘中的广泛应用,既提升了系统健壮性,也因数据上传机制引发新的隐私合规风险。在广州这座数字经济活跃的城市,本地软件开发公司正面临双重任务:既要拥抱前沿技术红利,又要满足《网络安全等级保护》(等保)及欧盟《网络弹性法案》等日益严苛的合规要求。
## Java 27带来的安全范式升级
Java 27将G1垃圾回收器设为默认选项,显著优化了高并发场景下的内存管理效率;更重要的是,其对NIST标准化的后量子加密算法(如CRYSTALS-Kyber)的初步集成,为未来抵御量子计算攻击奠定了基础。对于广州从事**政企数字化解决方案**、**医院科研数据管理系统**及**企业信息系统定制**的技术型开发公司而言,这意味着底层安全架构必须同步演进。
> “传统RSA/ECC加密在未来5–10年内可能被量子计算机破解,我们必须现在就开始迁移。”——某广州头部软件服务商安全架构师
## AI双刃剑:从漏洞挖掘到隐私泄露
AI驱动的自动化渗透测试工具(如基于LLM的模糊测试框架)已能高效识别Web应用逻辑漏洞,促使大量低水平“脚本小子”退出市场。然而,这些工具往往依赖云端模型推理,导致敏感业务数据被动上传至第三方平台,违反《个人信息保护法》及等保2.0中关于“数据不出域”的要求。
广州市网景网络科技有限公司等本地企业开始探索**端侧轻量化AI智能体**方案,在保障漏洞检测能力的同时,确保数据处理全程本地化,形成“AI赋能但不越界”的安全闭环。
## 构建可信交付体系:合规、开源与本地化融合
面对多重压力,广州软件企业正通过三条路径重构交付体系:
1. **语言栈升级**:逐步将核心系统迁移至支持PQC的Java 27运行环境,并结合国产编程语言MoonBit进行关键模块验证,提升基础软件自主可控能力;
2. **AI工程化治理**:采用可解释、可干预的AI智能体架构,在微信小程序开发、电商APP开发等场景中嵌入提示词审计与数据脱敏机制;
3. **合规前置设计**:在项目初期即融合等保评测要求,将安全控制点嵌入CI/CD流水线,实现“开发即合规”。
例如,在某三甲医院的**科研数据管理系统**定制项目中,开发团队不仅部署了基于Java 27的PQC通信层,还集成了本地化训练的小型漏洞检测模型,所有日志与样本均存储于院内私有云,成功通过三级等保认证。
## 展望:安全与智能的共生未来
黄仁勋所言“AI始终在人类掌控之中”并非空谈,而是需要扎实的工程实践支撑。广州作为华南软件产业重镇,凭借深厚的本地服务网络与敏捷的政企响应机制,正成为**AI安全协同落地**的试验田。未来,随着GOSIM 2026等开源会议推动工具链开放,本地企业有望进一步融合全球安全标准与中国合规语境,打造兼具韧性、智能与可信的数字化交付新范式。
---
*本文由广州市网景网络科技有限公司技术研究院供稿,聚焦AI与密码学交叉领域的工程实践,助力广州软件定制开发迈向高安全、高合规新阶段。*
最新资讯
-
智能体驱动的等保合规闭环:广州软件企业构建AI原生安全交付新范式
行业资讯
2026-10-08 -
智能体协同开发新生态:广州软件企业融合开源Agent与本地合规交付的实践路径
行业资讯
2026-10-07 -
智能体编排与垂直场景合规融合:广州软件企业构建AI原生医疗数据治理新架构
行业资讯
2026-10-06 -
AI协作开发新范式下广州本地服务商的工具链适配与合规突围
行业资讯
2026-10-05 -
决策智能体重塑定制开发流程:广州软件企业融合Jev模型与行业交付体系的实践探索
行业资讯
2026-10-04 -
轻量化多模态智能体赋能垂直场景:广州软件企业探索Qwen3-VL-4B在医疗与政务中的本地化落地
行业资讯
2026-10-03