



2026/9/26 2:16:22
智能体驱动的医疗科研合规中枢:广州软件企业融合Jev决策模型与等保体系的创新实践
智能体驱动的医疗科研合规中枢:广州软件企业融合Jev决策模型与等保体系的创新实践
# 智能体驱动的医疗科研合规中枢:广州软件企业融合Jev决策模型与等保体系的创新实践
## 引言
在AI原生开发范式加速演进的当下,Agent架构正从概念走向工程化落地。尤其在医疗科研这一高敏感、强监管领域,如何将前沿AI能力与本地合规要求深度融合,成为广州本地技术型开发公司亟需突破的关键命题。近期,Jev模型因其在决策层的卓越表现引发业界关注——它并非追求泛化生成能力,而是聚焦于可解释、可干预的推理路径,这恰好契合医疗科研数据管理对“可控性”与“审计性”的严苛需求。
## Jev模型:为医疗科研场景量身定制的决策引擎
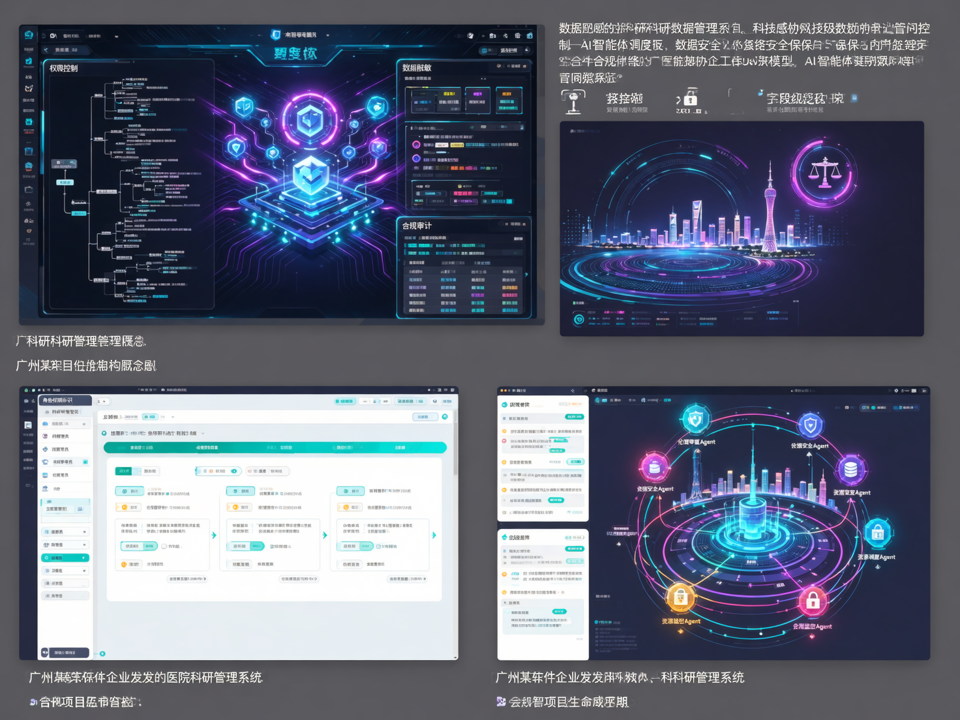
不同于传统大模型强调文本生成或图像合成,Jev模型的核心优势在于其结构化决策能力。在医院科研数据管理系统中,该模型可被部署为智能体(Agent)的核心决策模块,用于自动识别数据分类等级、判断访问权限边界、推荐脱敏策略,并在科研项目全生命周期中动态评估合规风险。
例如,当研究人员提交一项涉及患者基因组数据的课题申请时,Jev驱动的智能体可实时调用《个人信息保护法》《人类遗传资源管理条例》及医院内部制度库,生成合规建议报告,并联动审批流程引擎,实现“智能预审+人工复核”的双轨机制。
## 等保2.0与AI智能体的协同架构设计
广州市网景网络科技有限公司等本地软件服务商,在构建此类系统时,将等保三级要求深度嵌入智能体架构底层。具体而言:
- **身份鉴别**:通过微信小程序/公众号集成统一身份认证,确保操作主体可追溯;
- **访问控制**:基于RBAC(基于角色的访问控制)与ABAC(属性基访问控制)混合模型,由Jev智能体动态生成策略;
- **安全审计**:所有AI决策日志加密存储,并支持按等保要求导出审计轨迹;
- **数据完整性**:采用国密算法对科研元数据进行签名,防止篡改。
这种“合规即代码”(Compliance-as-Code)的设计理念,使AI不再游离于监管之外,而是成为合规执行的主动参与者。
## 开源工具链与本地交付的平衡之道
尽管智谱等厂商开源ZCode以回应隐私争议,但医疗场景对数据主权的要求极高。广州软件定制开发企业普遍采取“开源内核+私有封装”策略:利用开源框架构建基础Agent运行时,但将Jev模型推理服务、数据治理模块、等保适配层全部部署于客户私有云或信创环境,确保训练与推理数据不出域。
同时,通过FP8量化、模型蒸馏等轻量化技术,降低对GPU资源的依赖,使AI智能体可在医院现有IT基础设施上平稳运行,避免高昂的硬件升级成本。
## 展望:从单点智能到科研生态协同
未来,广州本地软件服务商将进一步探索多智能体协作机制——如设立“伦理审查Agent”“数据安全Agent”“项目管理Agent”,形成覆盖科研全流程的智能体网络。在黄仁勋所倡导的“AI加速发展”浪潮中,这类垂直领域的深度工程化实践,或将为中国AI原生开发提供一条兼顾创新与合规的“南方路径”。
---
> **作者注**:本文所述实践已在广州多家三甲医院科研管理系统试点,由广州市网景网络科技有限公司联合本地AI实验室共同推进,严格遵循《网络安全等级保护基本要求》及《医疗卫生机构科研数据管理办法》。
最新资讯
-
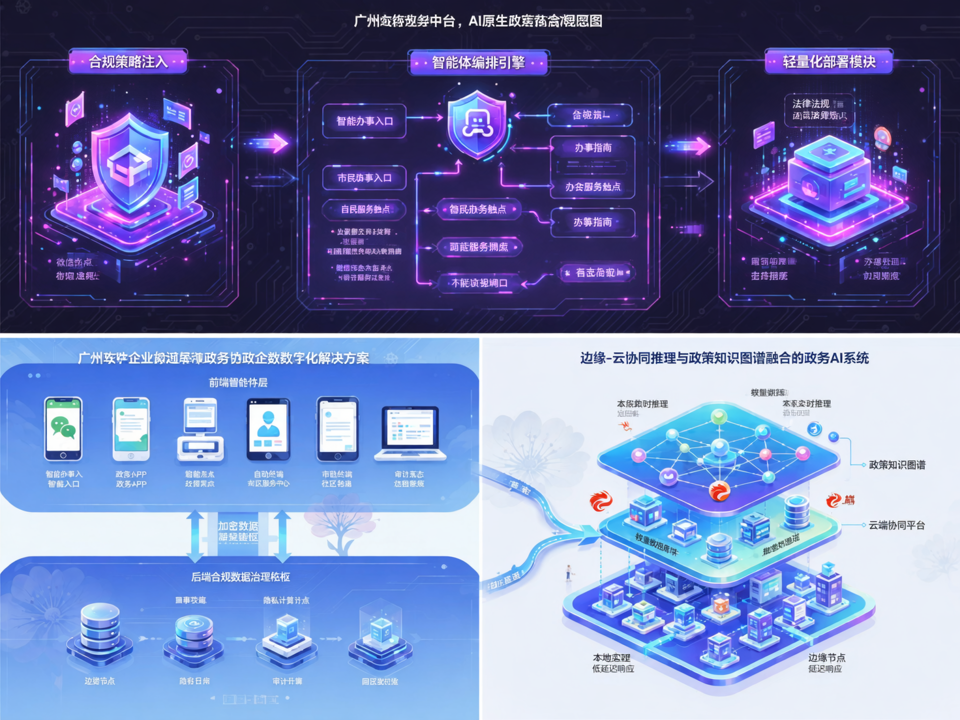
智能体编排引擎与行业合规交付的深度融合:广州软件企业构建AI原生政务中台新范式
行业资讯
2026-09-29 -
AI智能体驱动政企数字化:广州本地开发公司如何借势重构软件生态
行业资讯
2026-09-28 -

AI原生时代下,广州软件定制开发如何拥抱智能体新范式?
行业资讯
2026-09-27 -

智能体驱动的医疗科研合规中枢:广州软件企业融合Jev决策模型与等保体系的创新实践
行业资讯
2026-09-26 -
AI原生开发浪潮下广州软件企业的本地化工具链重构:融合开源智能体与行业合规交付
行业资讯
2026-09-25 -
FP8量化与本地AI交付融合:广州软件企业探索多模态模型轻量化落地新路径
行业资讯
2026-09-24