



2026/9/30 2:16:25
AI原生交付中的安全左移实践:广州软件企业融合等保合规与智能体开发流水线
AI原生交付中的安全左移实践:广州软件企业融合等保合规与智能体开发流水线
# AI原生交付中的安全左移实践:广州软件企业融合等保合规与智能体开发流水线
## 引言
随着AI从辅助编码工具演进为具备自主决策与执行能力的智能体(Agent),软件开发范式正经历深刻重构。在这一背景下,传统的“先开发、后安全”的流程已难以应对AI驱动系统带来的新型风险——模型偏见、数据泄露、不可解释性等问题可能在部署后造成严重后果。因此,“安全左移”(Shift Left Security)理念在AI原生时代被赋予全新内涵。
广州作为华南地区数字化转型高地,聚集了一批以**广州市网景网络科技有限公司**为代表的技术型开发公司。这些企业正积极探索将**等保评测**要求深度嵌入AI智能体的全生命周期开发流水线,构建兼具敏捷性与合规性的本地化交付体系。
## 安全左移:从代码审计到智能体治理
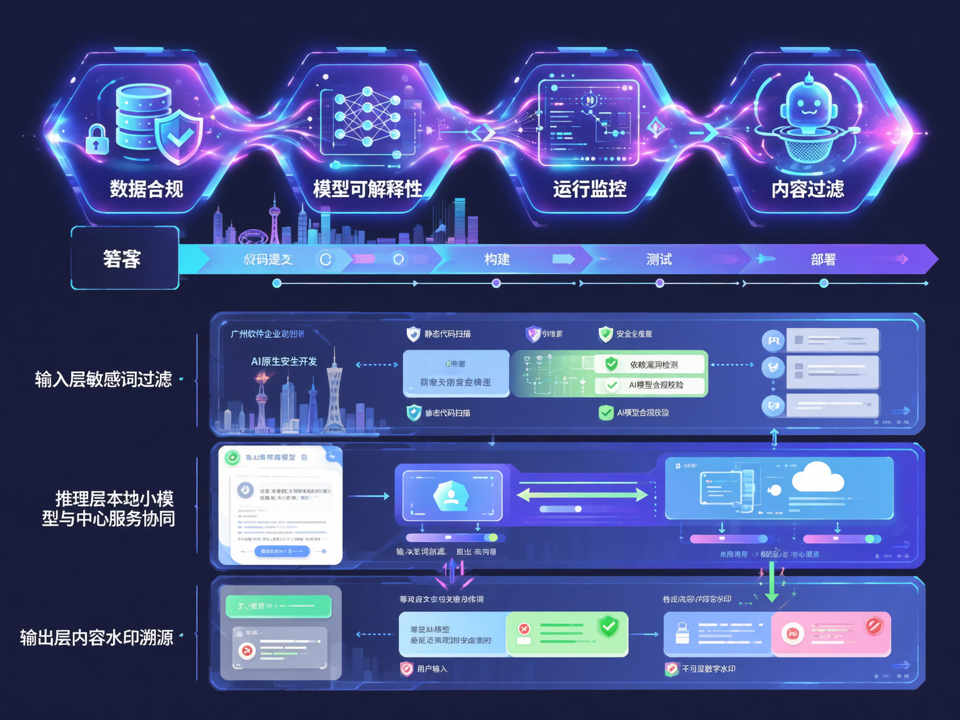
传统软件开发中,安全左移主要聚焦于静态代码分析、依赖扫描与渗透测试前置。而在AI原生开发中,安全边界大幅扩展:
- **训练数据合规性**:确保用于微调或RAG的数据来源合法,避免侵犯隐私或知识产权;
- **模型可解释性机制**:在医疗、政务等高敏场景中,引入SHAP、LIME等解释工具,满足监管对“黑盒”决策的审查要求;
- **运行时行为监控**:通过日志审计、异常调用检测与熔断机制,防止智能体越权操作;
- **输出内容过滤**:结合关键词规则与轻量级分类模型,阻断违规信息生成。
广州本地软件服务商如**南方网景**,已在**医院科研数据管理系统**和**政企数字化解决方案**项目中试点“AI安全门禁”架构——在CI/CD流水线中集成自动化合规检查节点,确保每个智能体版本均符合《网络安全等级保护2.0》相关条款。
## 实践案例:智能体驱动的电商APP合规交付
某广州电商客户委托开发一款AI导购小程序,要求支持自然语言交互与个性化推荐。开发团队并未简单调用大模型API,而是构建了三层防护体系:
1. **输入层**:对用户查询进行敏感词过滤与意图识别,防止诱导性提问触发不当响应;
2. **推理层**:采用FP8量化后的本地小模型进行首轮响应生成,关键决策交由经等保三级认证的中心服务复核;
3. **输出层**:嵌入内容水印与溯源ID,确保每条AI生成内容可追踪、可回溯。
该方案不仅通过了第三方**等保评测**,还显著降低了因内容违规导致的下架风险,体现了“安全即功能”的新开发哲学。
## 开源工具链与本地合规的协同创新
值得关注的是,广州软件企业并未闭门造车,而是积极融入全球开源生态。例如,在**GOSIM Shenzhen 2026**大会上,多家本地公司贡献了面向中文场景的智能体安全插件,包括:
- 基于Rust编写的轻量级模型沙箱;
- 支持GLM与DeepSeek模型的合规日志适配器;
- 与微信小程序运行环境兼容的权限控制中间件。
这些工具既满足**广州本地软件服务**对快速迭代的需求,又确保在**企业官网定制开发**、**商城定制开发**等项目中不牺牲安全底线。
## 结语
AI原生时代,安全不再是交付前的最后一道关卡,而是贯穿需求、设计、训练、部署与运维的核心能力。广州软件开发公司正以“合规驱动创新”的姿态,将等保要求转化为技术竞争力,在智能体浪潮中走出一条兼具安全性、实用性与本地化优势的发展路径。
未来,随着AI伦理法规的完善与行业标准的统一,这种“安全左移+本地交付”的模式有望成为全国政企智能化转型的参考范本。
最新资讯
-

AI原生交付中的安全左移实践:广州软件企业融合等保合规与智能体开发流水线
行业资讯
2026-09-30 -
智能体编排引擎与行业合规交付的深度融合:广州软件企业构建AI原生政务中台新范式
行业资讯
2026-09-29 -
AI智能体驱动政企数字化:广州本地开发公司如何借势重构软件生态
行业资讯
2026-09-28 -

AI原生时代下,广州软件定制开发如何拥抱智能体新范式?
行业资讯
2026-09-27 -
智能体驱动的医疗科研合规中枢:广州软件企业融合Jev决策模型与等保体系的创新实践
行业资讯
2026-09-26 -
AI原生开发浪潮下广州软件企业的本地化工具链重构:融合开源智能体与行业合规交付
行业资讯
2026-09-25