



2026/10/8 2:15:41
智能体驱动的等保合规闭环:广州软件企业构建AI原生安全交付新范式
智能体驱动的等保合规闭环:广州软件企业构建AI原生安全交付新范式
# 智能体驱动的等保合规闭环:广州软件企业构建AI原生安全交付新范式
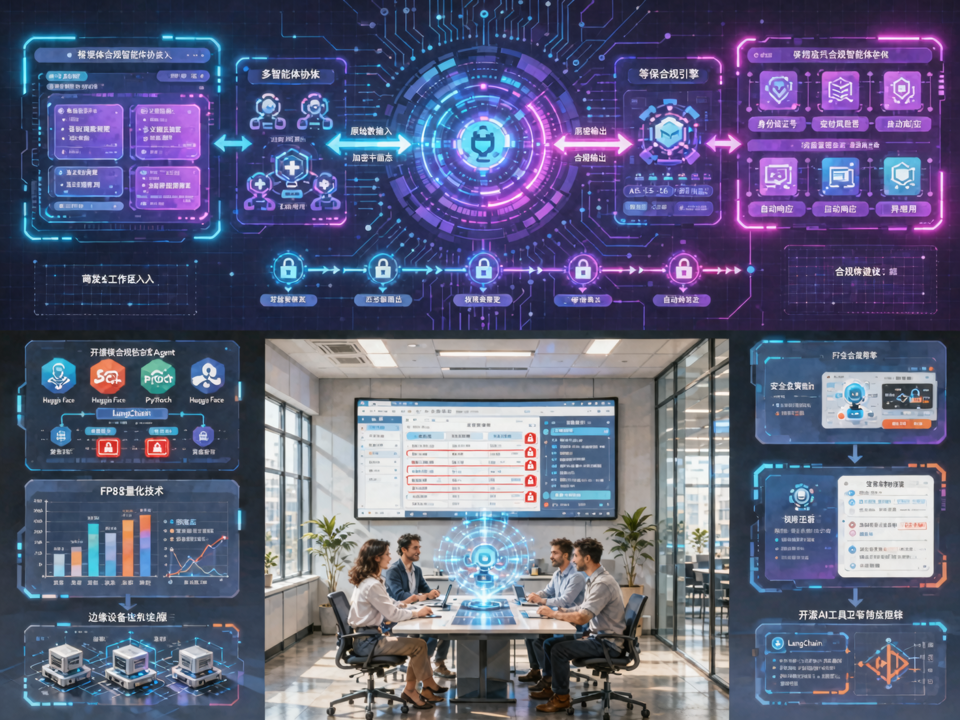
随着AI-native开发范式加速演进,传统以人工编码为核心的软件交付流程正被智能体(Agent)协同架构深度重构。在此背景下,**安全与合规不再仅是交付后的审计环节,而是内嵌于整个AI开发流水线的核心能力**。尤其在政企、医疗等强监管领域,如何将《网络安全等级保护基本要求》(简称“等保”)与AI智能体工程化深度融合,成为广州本地技术型开发公司亟需突破的关键命题。
## 从“事后合规”到“内生安全”:AI原生时代的等保新解法
过去,等保评测往往在系统上线前集中开展,依赖人工文档、渗透测试与配置核查。然而,在AI驱动的动态开发环境中——代码由Aider自动生成、业务逻辑由Langflow编排、数据流经多模态智能体处理——静态合规机制已难以应对实时变化的风险面。
广州市网景网络科技有限公司等本地领先服务商正探索一种**“智能体驱动的等保合规闭环”**模式:
- **安全左移**:在Prompt工程阶段即注入等保控制项,例如通过结构化指令约束AI生成符合三级等保要求的日志格式与权限模型;
- **动态策略引擎**:基于开源框架(如LangChain)构建可插拔的合规检查Agent,实时监控数据访问行为、模型调用链路与API暴露面;
- **可审计轨迹**:利用决策智能体(如Jev模型变体)记录每一次AI干预的上下文与依据,确保等保要求中的“可追溯性”与“不可抵赖性”。
## 开源工具链与本地服务的协同创新
值得关注的是,这一新模式并非闭门造车。广州软件企业积极融入全球开源生态:
- 利用 **DeepSeek 开放的免费推理接口**进行轻量化模型微调,降低合规AI模块的部署成本;
- 基于 **GOSIM Shenzhen 2026** 大会发布的智能体治理标准,定制适用于医院科研数据管理系统、政务中台等场景的合规插件;
- 结合 **FP8量化技术**压缩模型体积,使等保审计Agent可在边缘设备运行,满足端侧数据不出域的要求。
例如,在某三甲医院的科研数据管理平台项目中,南方网景团队通过部署一个**多模态合规智能体中枢**,自动识别敏感字段(如患者ID、基因序列),并依据等保2.0三级要求动态加密、脱敏与访问控制,同时生成符合测评机构格式的合规证据包,将原本需数周的人工准备周期压缩至小时级。
## 未来展望:构建可信AI交付基础设施
AI原生开发不是对传统软件工程的简单替代,而是一场涵盖**角色、流程、工具与合规体系**的系统性变革。广州作为华南软件定制开发高地,正凭借其深厚的本地化服务能力与对垂直行业规则的理解,率先探索出一条“**开源智能体 + 行业合规 + 安全左移**”的融合路径。
未来,随着OpenAI、华为等巨头在Agent架构上的持续投入,以及国家对AI安全治理法规的完善,具备**内生等保能力的AI交付框架**将成为技术型开发公司的核心竞争力。对于广州本地企业而言,这不仅是技术升级,更是从“代码承包商”向“可信智能体服务商”的战略跃迁。
> **结语**:在AI重塑软件开发的时代,合规不再是枷锁,而是智能体可信运行的基石。广州软件企业正以务实创新,书写AI原生安全交付的新篇章。
最新资讯
-

智能体驱动的等保合规闭环:广州软件企业构建AI原生安全交付新范式
行业资讯
2026-10-08 -
智能体协同开发新生态:广州软件企业融合开源Agent与本地合规交付的实践路径
行业资讯
2026-10-07 -
智能体编排与垂直场景合规融合:广州软件企业构建AI原生医疗数据治理新架构
行业资讯
2026-10-06 -
AI协作开发新范式下广州本地服务商的工具链适配与合规突围
行业资讯
2026-10-05 -
决策智能体重塑定制开发流程:广州软件企业融合Jev模型与行业交付体系的实践探索
行业资讯
2026-10-04 -
轻量化多模态智能体赋能垂直场景:广州软件企业探索Qwen3-VL-4B在医疗与政务中的本地化落地
行业资讯
2026-10-03